티스토리 대표 도메인
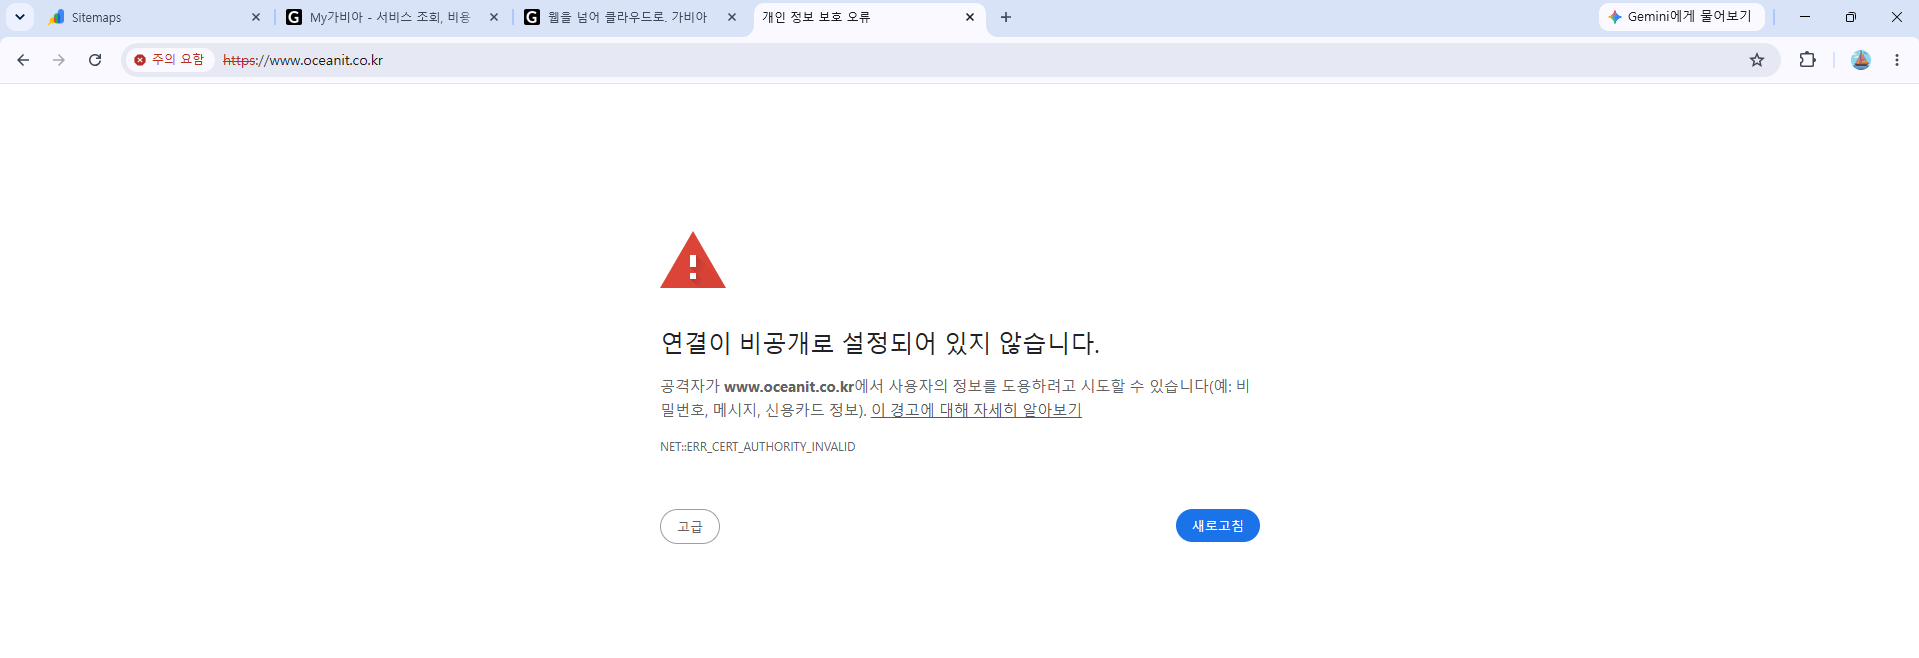
oceanit.co.kr은 정상인데 www.oceanit.co.kr에서 SSL 오류가 발생했습니다. 가비아 자동 연결을 해제하고 Cloudflare를 연결한 뒤, www 요청을 대표 주소로 301 통합해 문제를 해결했습니다.문제: 대표 도메인은 열리는데 www 주소만 SSL 오류, Google Search Console 인뎃싱 문
티스토리 개인 도메인은 대표 주소를 중심으로 SSL을 처리합니다. 따라서 대표 도메인이 oceanit.co.kr일 때, 별도 서브도메인인 www.oceanit.co.kr은 인증서 경고 또는 암호화 오류가 발생할 수 있습니다.
www는 단순히 붙는 글자가 아니라 별도의 호스트입니다. DNS 연결 외에도 HTTPS 인증서와 대표 도메인으로의 리디렉션 처리가 필요합니다.
해결 구조: Cloudflare에서 www를 받고 대표 주소로 통합
| 접속 주소 | Cloudflare 처리 | 최종 결과 |
|---|---|---|
https://oceanit.co.kr/글번호 |
프록시 및 HTTPS 처리 | 티스토리 글 정상 표시 |
https://www.oceanit.co.kr/글번호 |
Edge SSL → 301 리디렉션 | https://oceanit.co.kr/글번호 |
Cloudflare Dashboard | Manage Your Account
dash.cloudflare.com
1. Cloudflare 도메인 추가 시 DNS 자동 가져오기 확인
Cloudflare에 oceanit.co.kr을 추가하면, 기존 가비아 네임서버에서 공개 중인 DNS 레코드를 자동으로 스캔해 가져옵니다. 제 경우에도 티스토리 연결에 사용 중이던 CNAME 레코드가 자동으로 확인됐습니다.
따라서 레코드를 직접 새로 입력하지 않고, 자동으로 가져온 값이 맞는지 확인한 후 그대로 등록했습니다.
티스토리 CNAME뿐 아니라 메일을 사용 중이라면 MX 레코드, Google 소유권 확인 등에 사용한 TXT 레코드, 다른 서브도메인 레코드도 목록에 있는지 확인합니다. 자동 스캔이 편리하지만, Continue를 누르기 전 누락 여부를 한 번 확인하는 과정은 필요합니다.
- 왼쪽 사이드바 메뉴에서 [Domains]-[Overview]를 클릭한 후, 우측 상단에 보이는 [Add domain] 버튼을 클릭합니다.도메인 입력창에 oceanit.co.kr을 입력하고 진행(Continue)을 누릅니다.
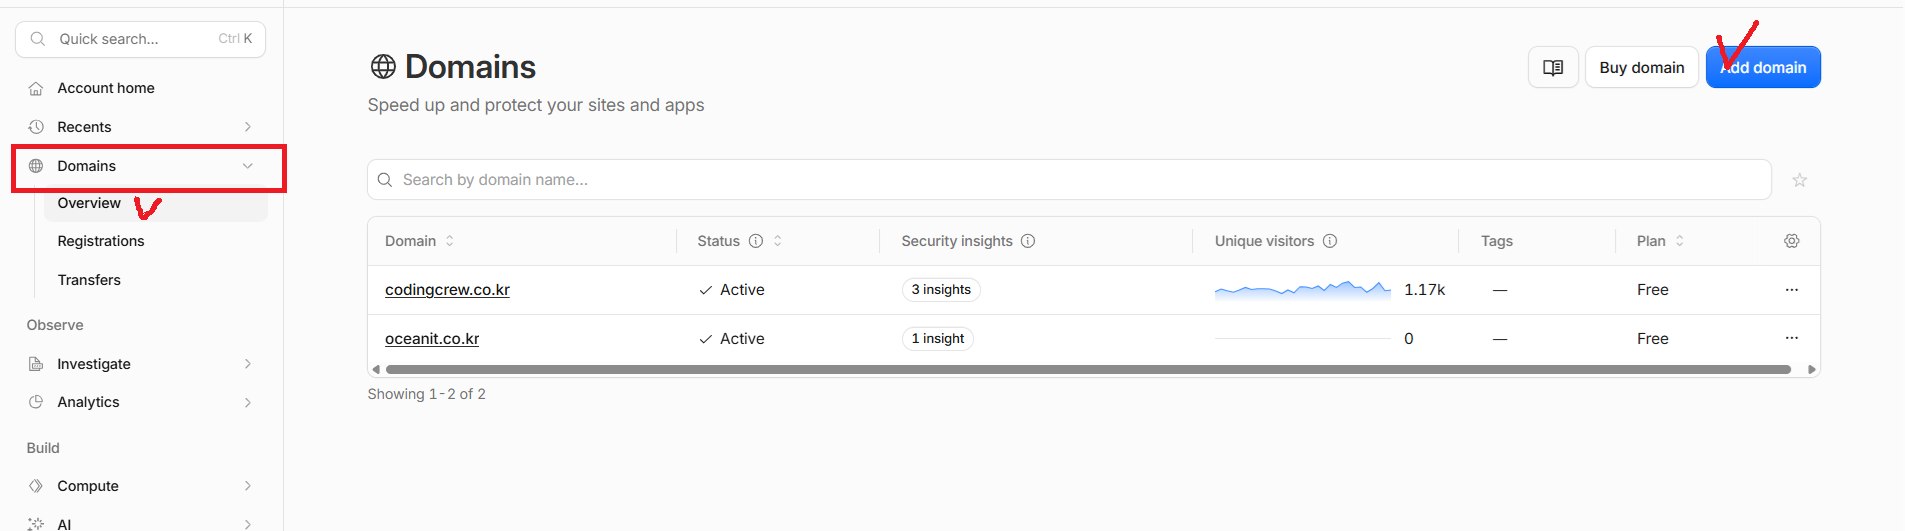
- Add a site 에서 [Connect a domain] 선택 화면 넘김
- 도메인 입력창에 oceanit.co.kr을 입력하고 진행(Continue)을 누릅니다.
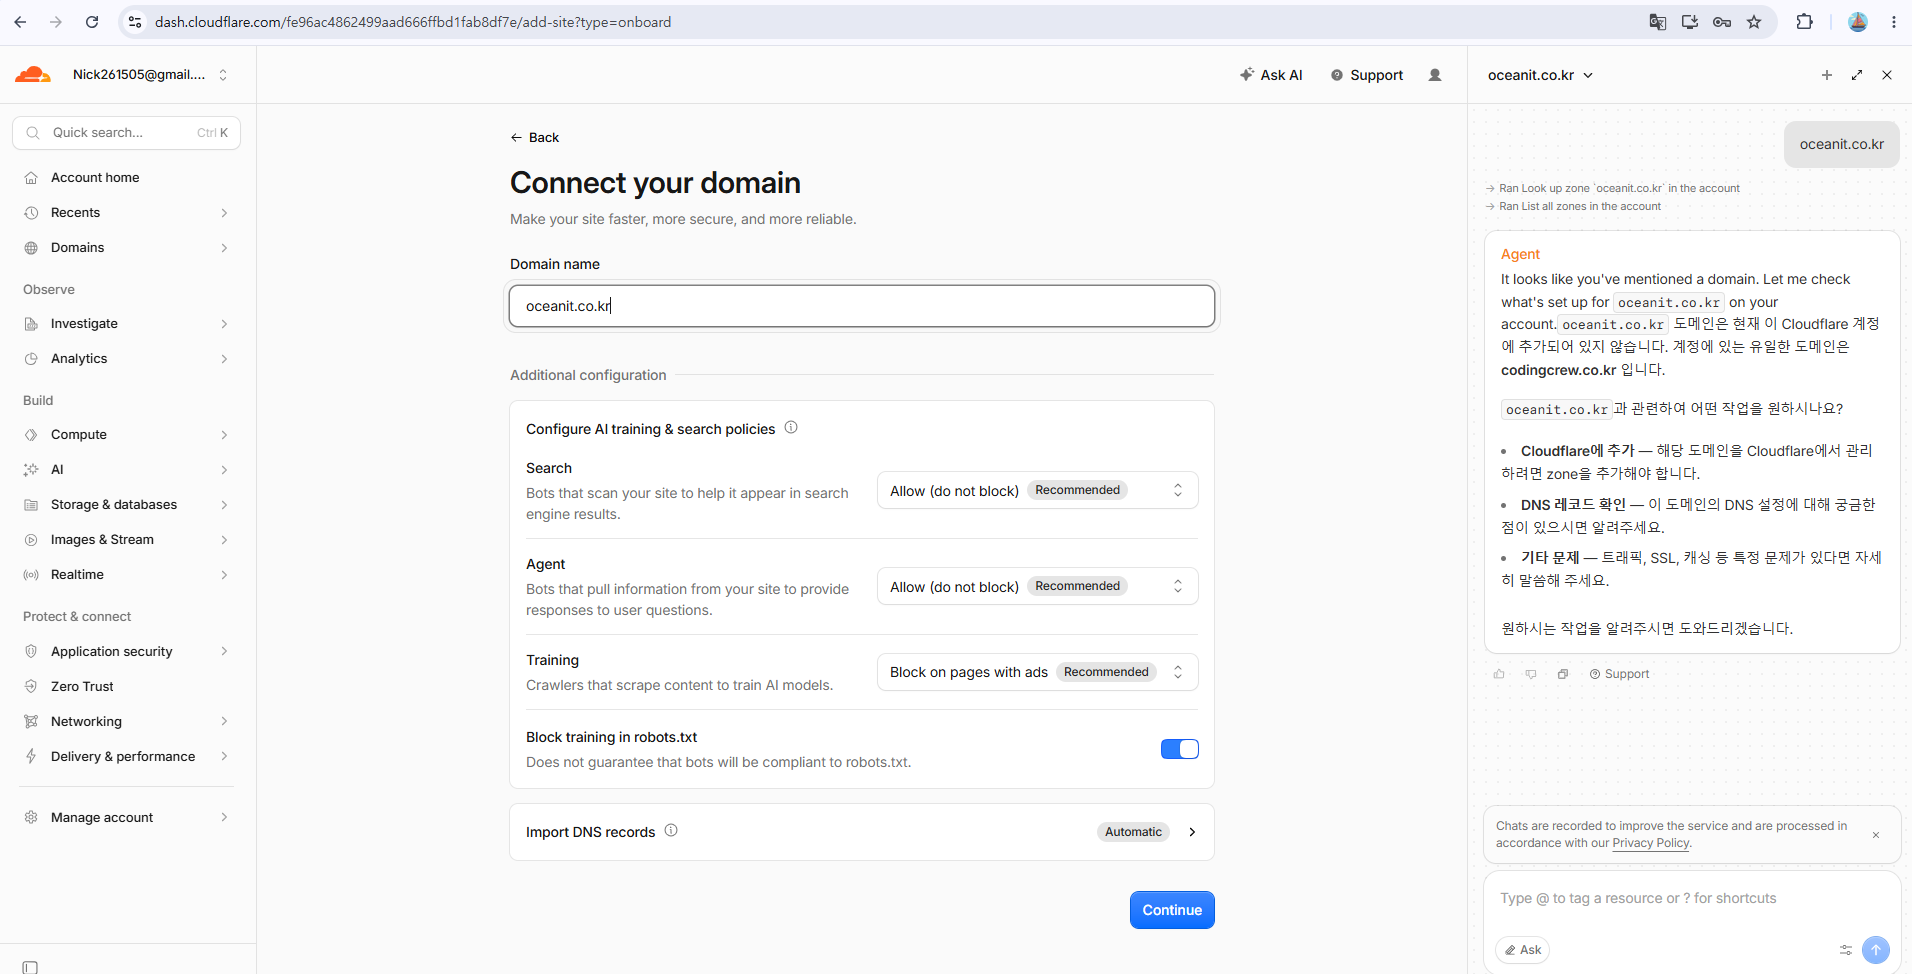
- 요금제 선택 화면이 나오면 맨 아래에 있는 Free ($0) 플랜을 선택하고 [Continue]를 클릭합니다.
- 기존 가비아에 등록되어 있던 DNS 레코드 목록(CNAME host.tistory.io 등)이 자동으로 스캔되어 나옵니다. 이상이 없으면 그대로 [ Continue to activation ]를 누릅니다.
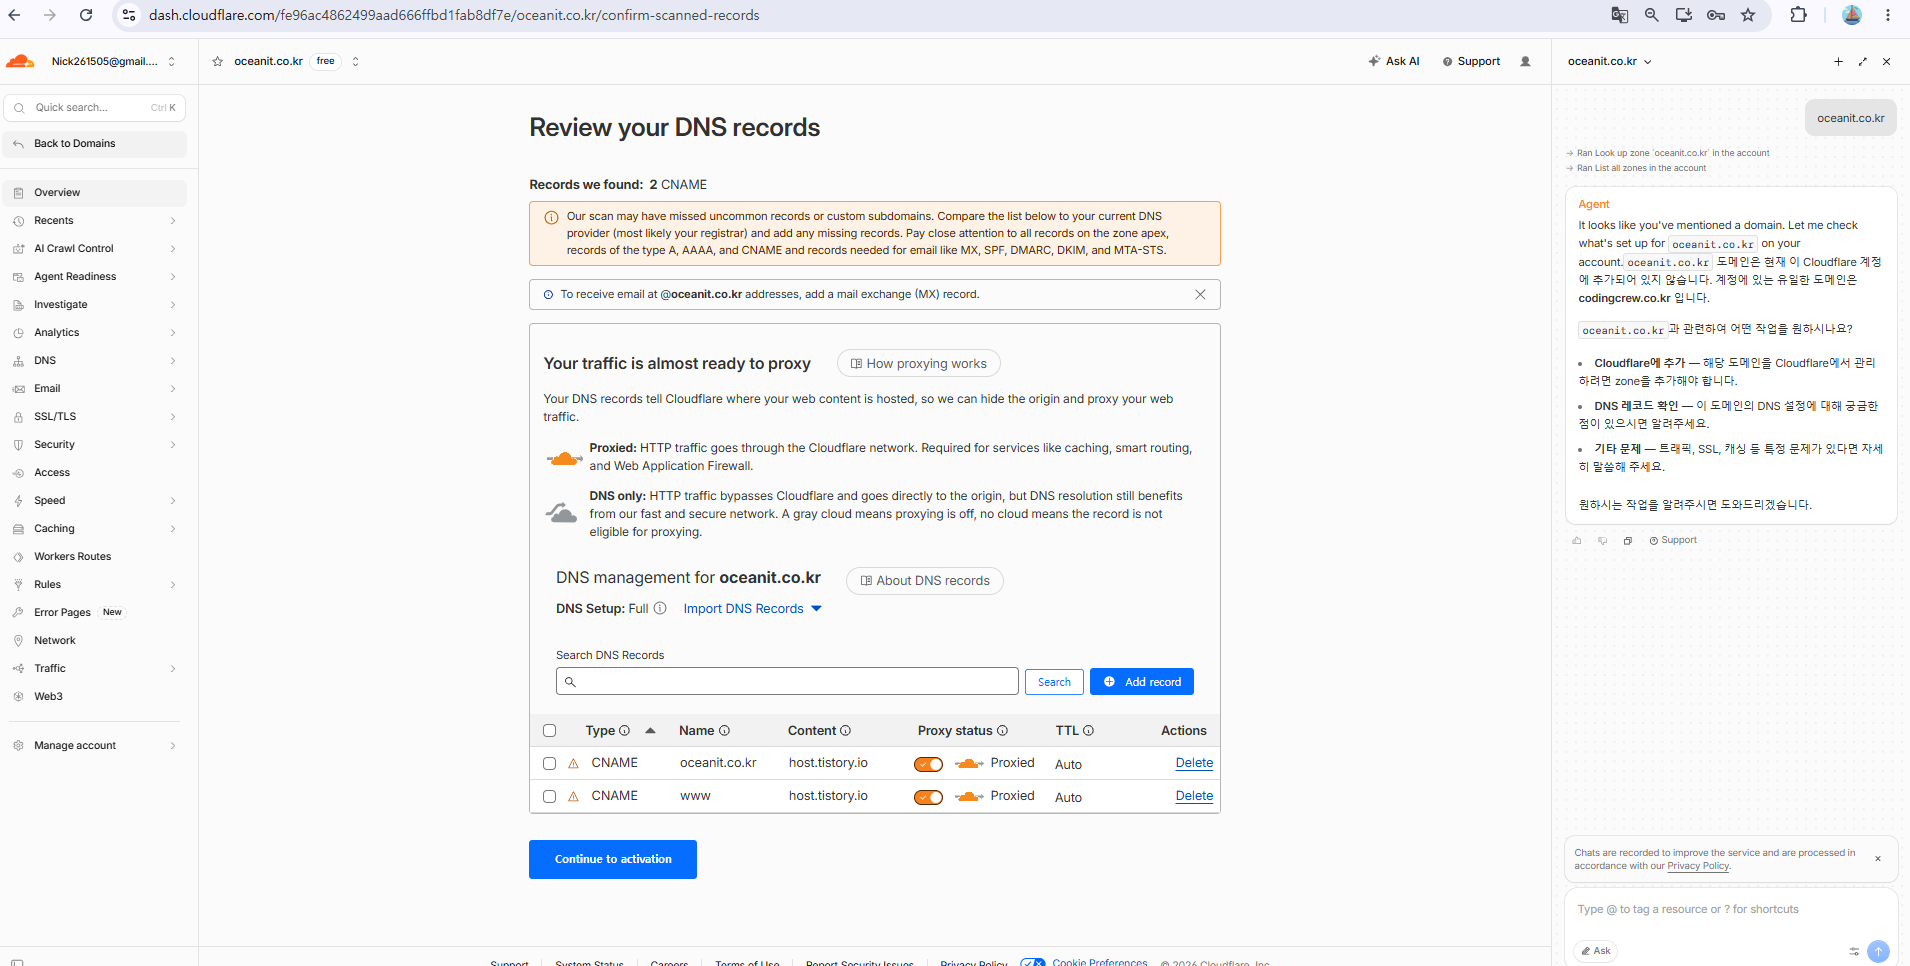
- Cloudflare가 지정해 주는 2개의 네임서버 주소(예: xxx.ns.cloudflare.com)를 복사한 뒤, 가비아 사이트로 이동하여 도메인의 네임서버를 해당 주소로 변경해 줍니다.
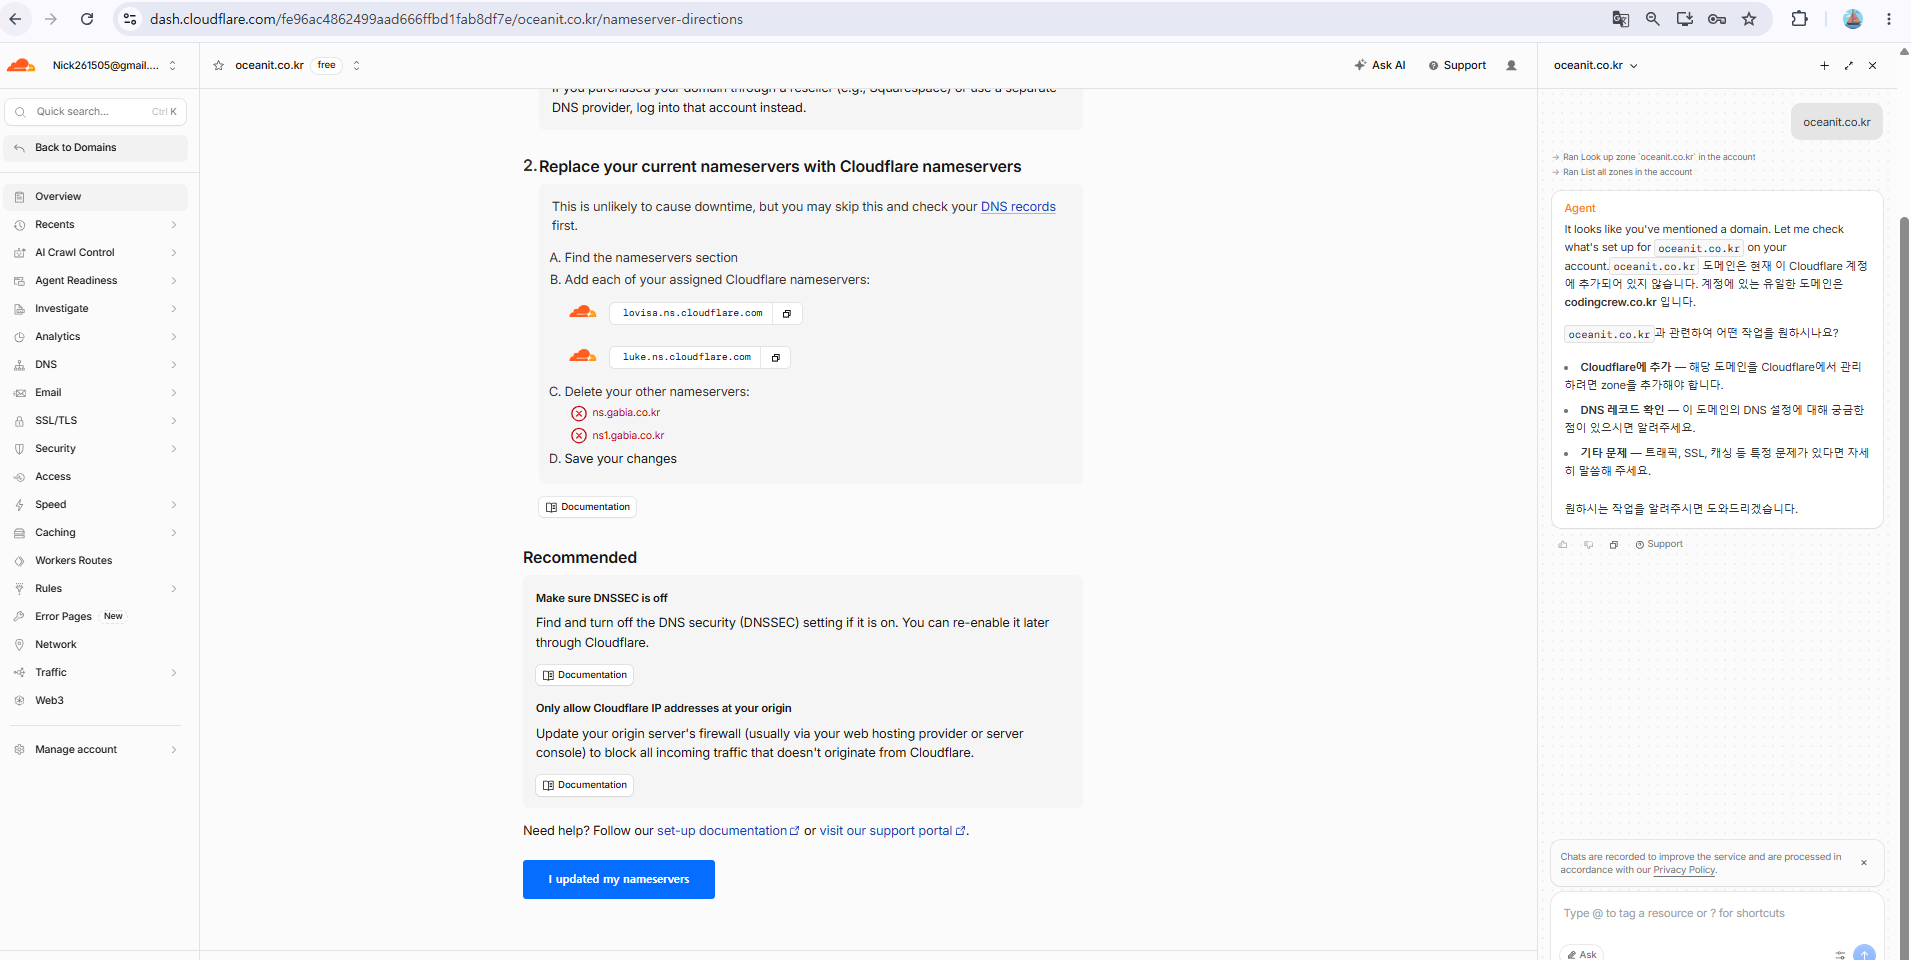
- 이제 가비아로 이동해서 2개 복사한 주소로 다시 등록해야함.
- 가비아에서 [DNS관리][도메인 연결]에서 해제후 진행함- 해제하지 않고 등록하면 아래처럼 기존 연결 해제하라고함.
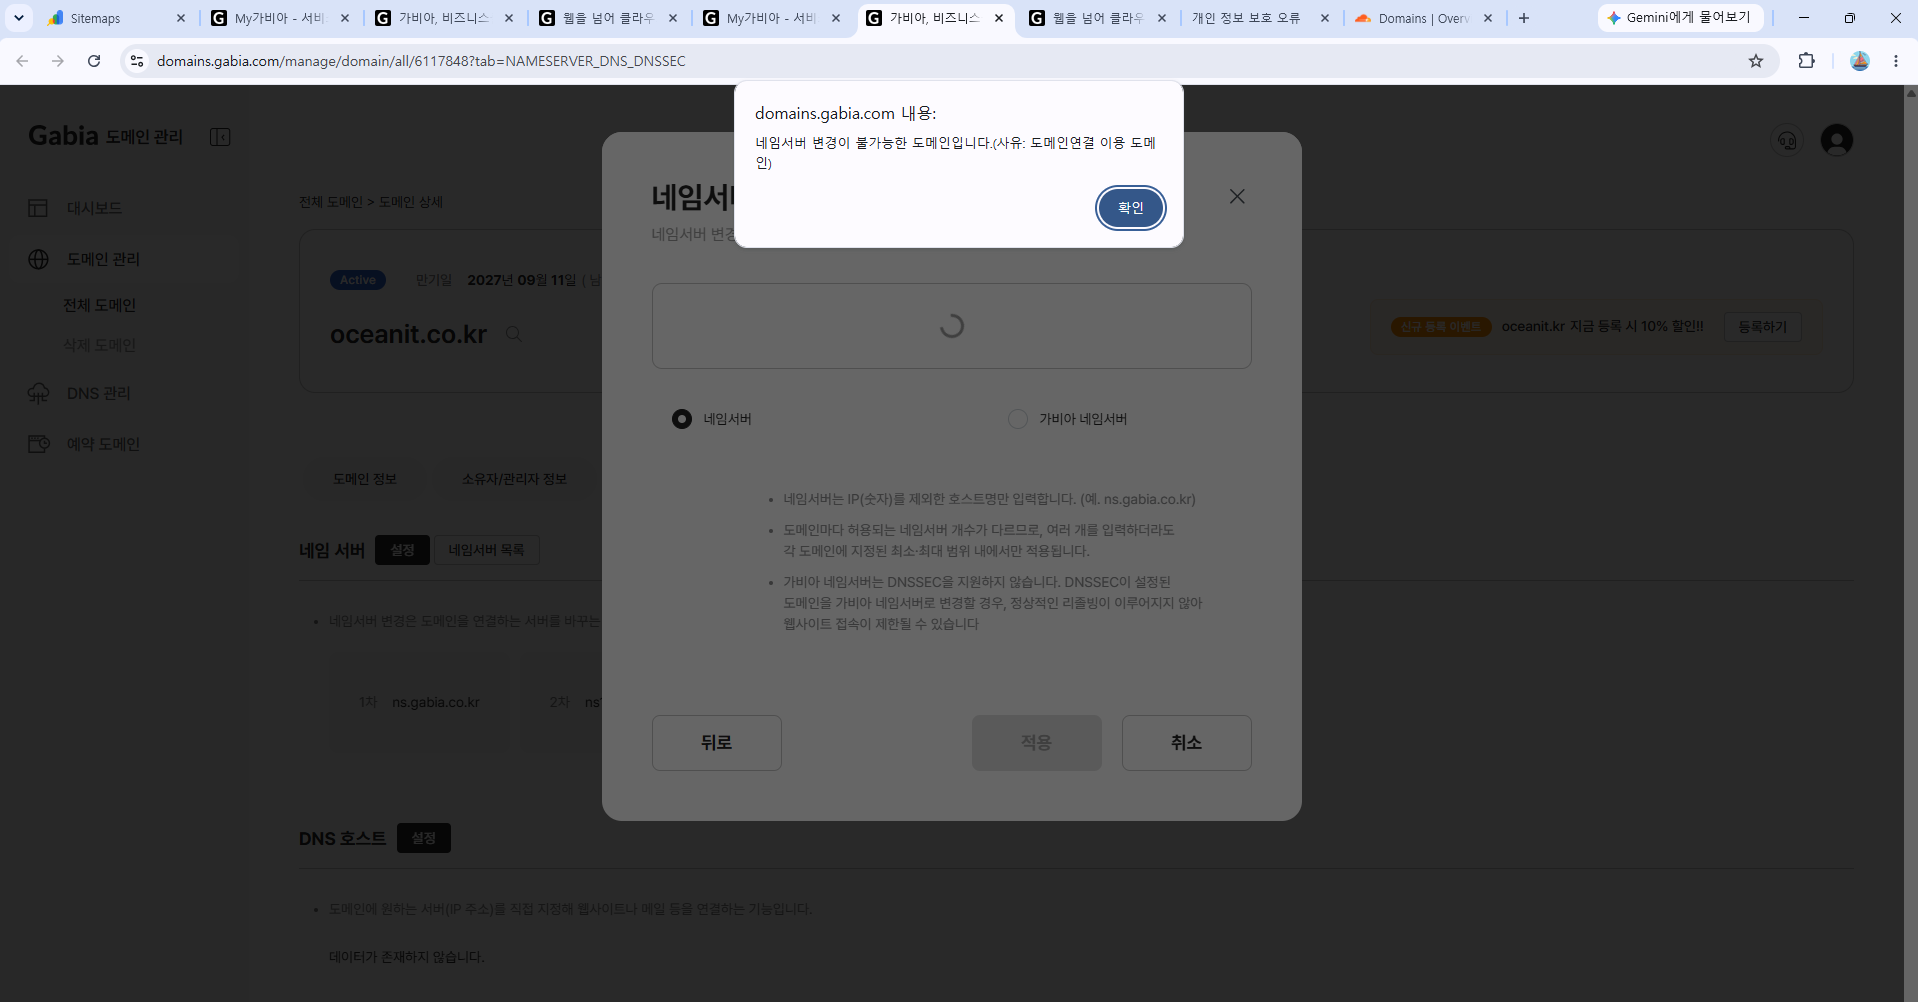
2. 가비아 자동 연결 해제 후 Cloudflare 네임서버로 변경
- 가비아의 ‘도메인 연결’ 서비스를 해제합니다.
- 파란색 버튼 메뉴 중 DNS 설정 바로 옆에 있는 [도메인 연결] 탭을 클릭- oceanit.co.kr 옆에 있는 [해제]
- 도메인 관리의 네임서버 설정으로 이동합니다.
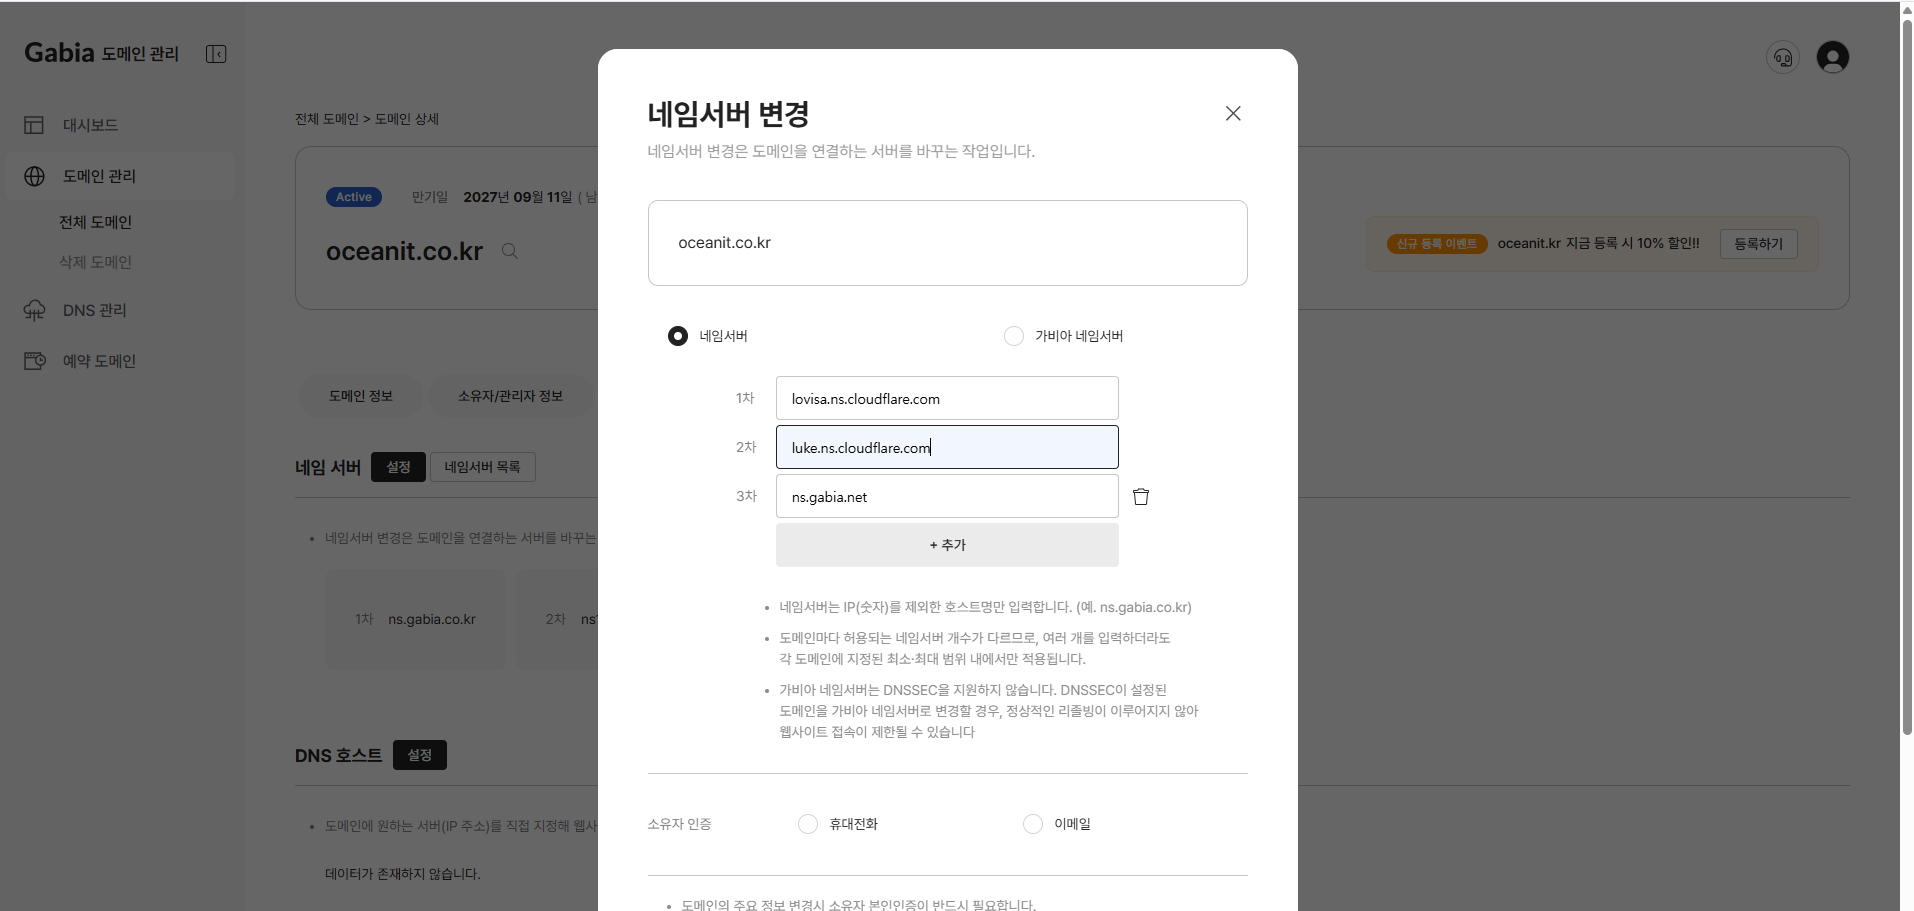
- Cloudflare가 발급한 1차·2차 네임서버를 입력합니다.
- 상단 메뉴나 좌측 메뉴에서 [도메인 관리] > [전체 도메인] > oceanit.co.kr 상세 페이지로 이동합니다.
- [네임서버 설정]을 누르고 아래 2개 주소를 입력한 뒤 [적용]을 누릅니다.
- 1차: lovisa.ns.cloudflare.com
- 2차: luke.ns.cloudflare.com
- 3차: 휴지통 클릭
- 하단의 소유자 인증(휴대전화 또는 이메일)을 선택하고 인증을 완료합니다.
- [적용] 버튼을 눌러 네임서버 변경을 완료합니다
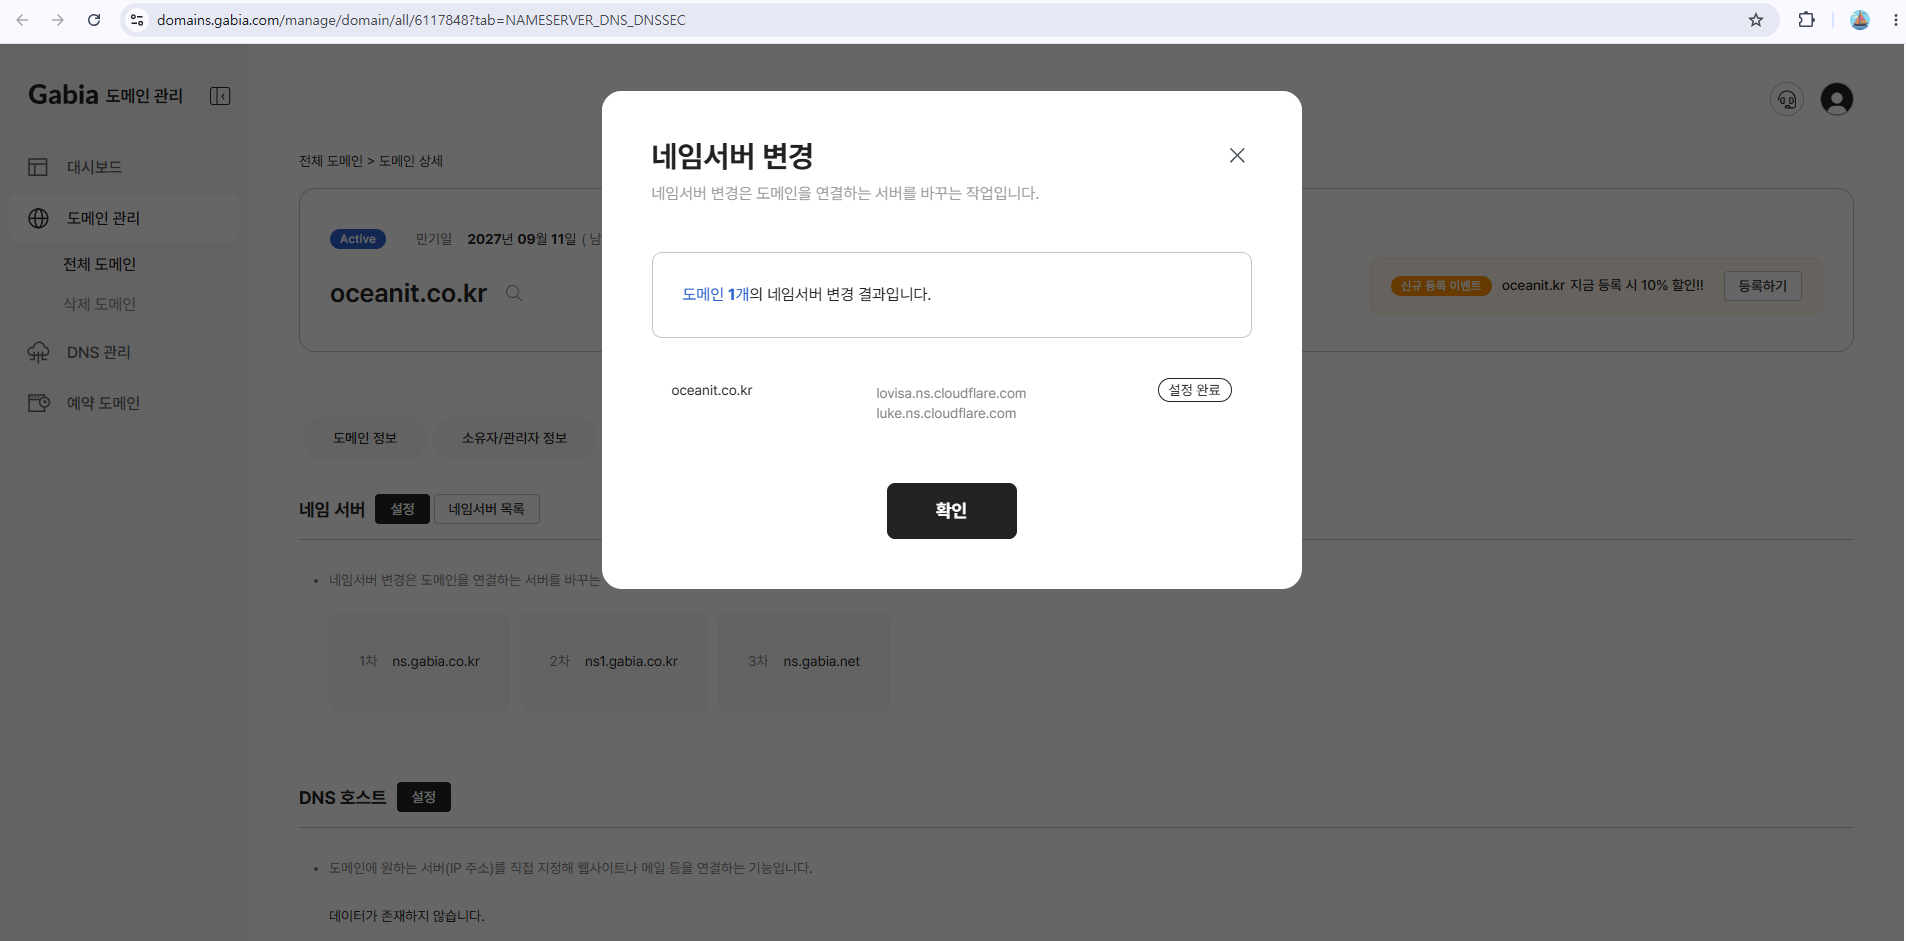
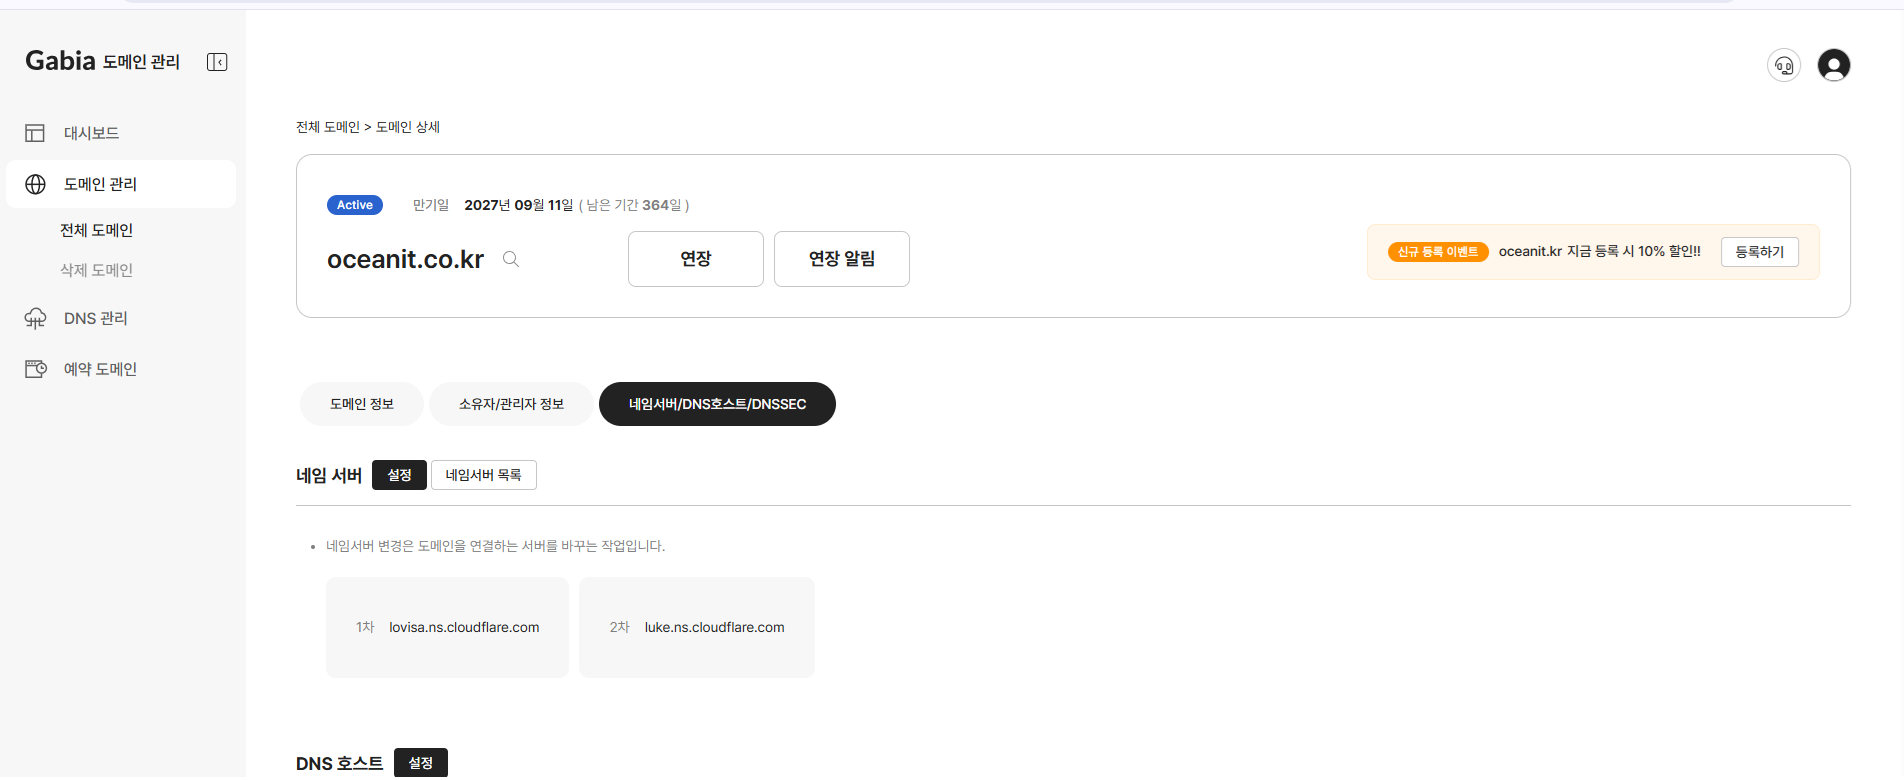
Cloudflare 대시보드 화면으로 돌아가 [I updated my nameservers] 버튼을 클릭
네임서버가 Cloudflare로 변경된 뒤에는 Cloudflare DNS에서 티스토리 CNAME이 유지되는지, @와 www 레코드의 프록시가 켜져 있는지 확인합니다.
3. www 주소를 대표 도메인으로 301 리디렉션
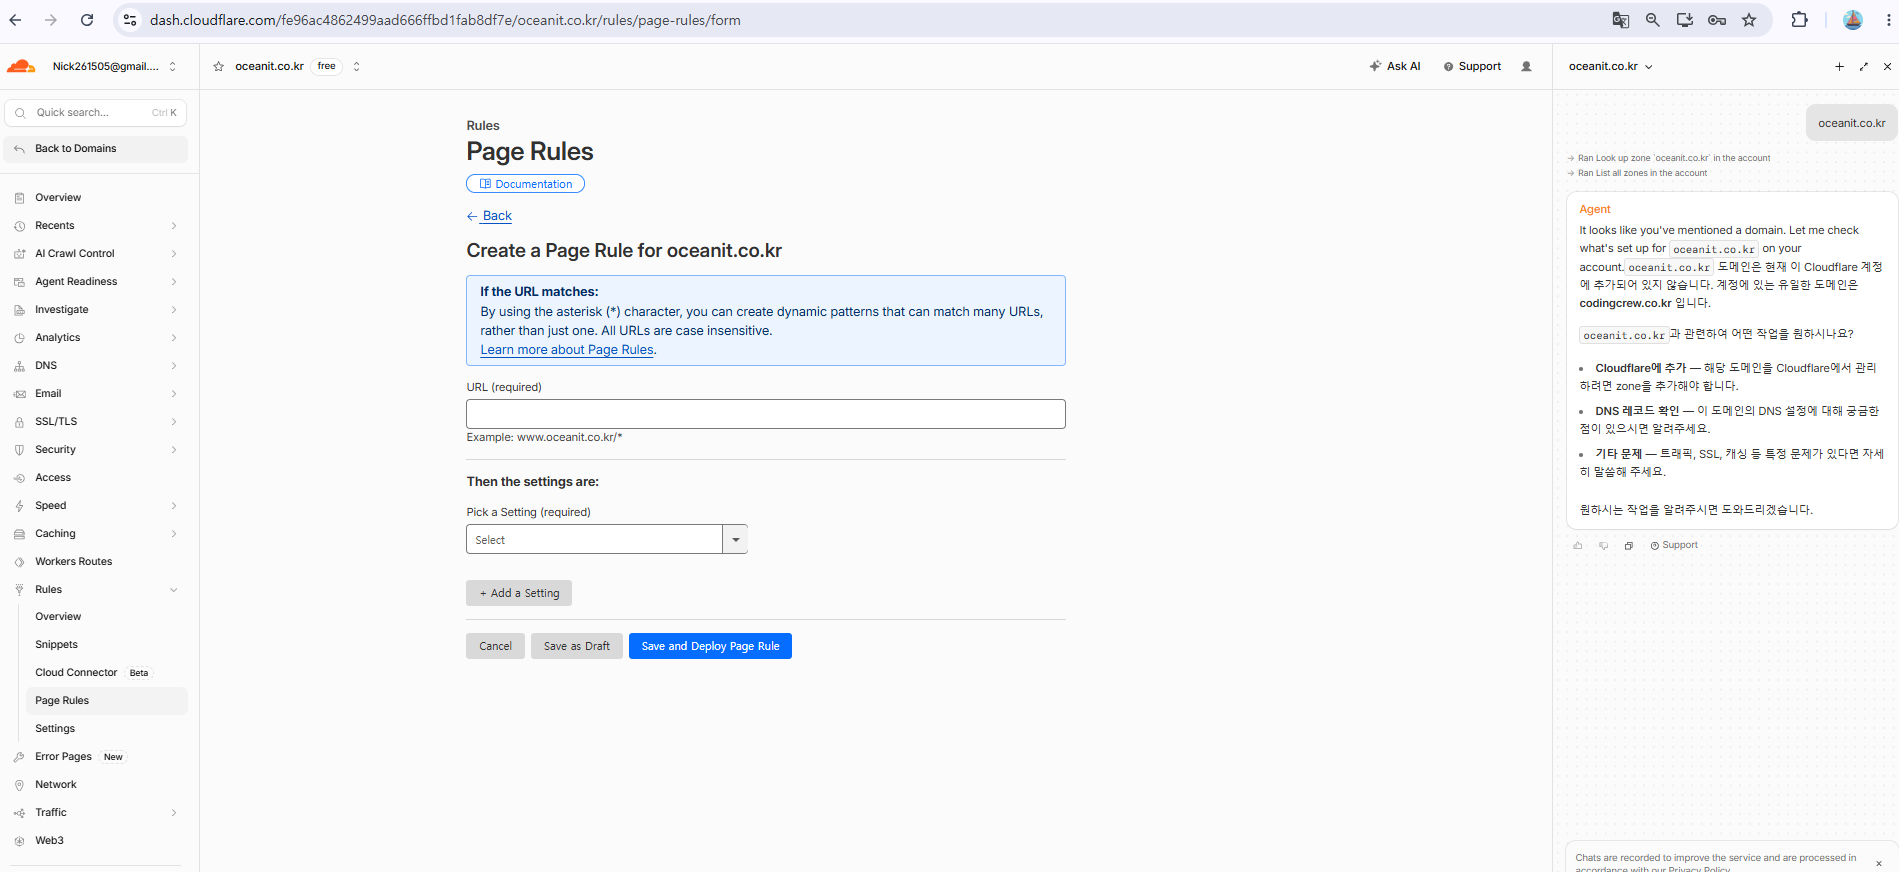
Cloudflare의 Rules → Redirect Rules에서 www.oceanit.co.kr 요청을 대표 도메인으로 보내는 영구 리디렉션을 만들었습니다.
| 설정 항목 | 값 |
|---|---|
| 조건 | 호스트명이 www.oceanit.co.kr인 요청 |
| 대상 | https://oceanit.co.kr + 기존 경로 유지 |
| 상태 코드 | 301 Permanent Redirect |
| 쿼리 문자열 | 유지 |
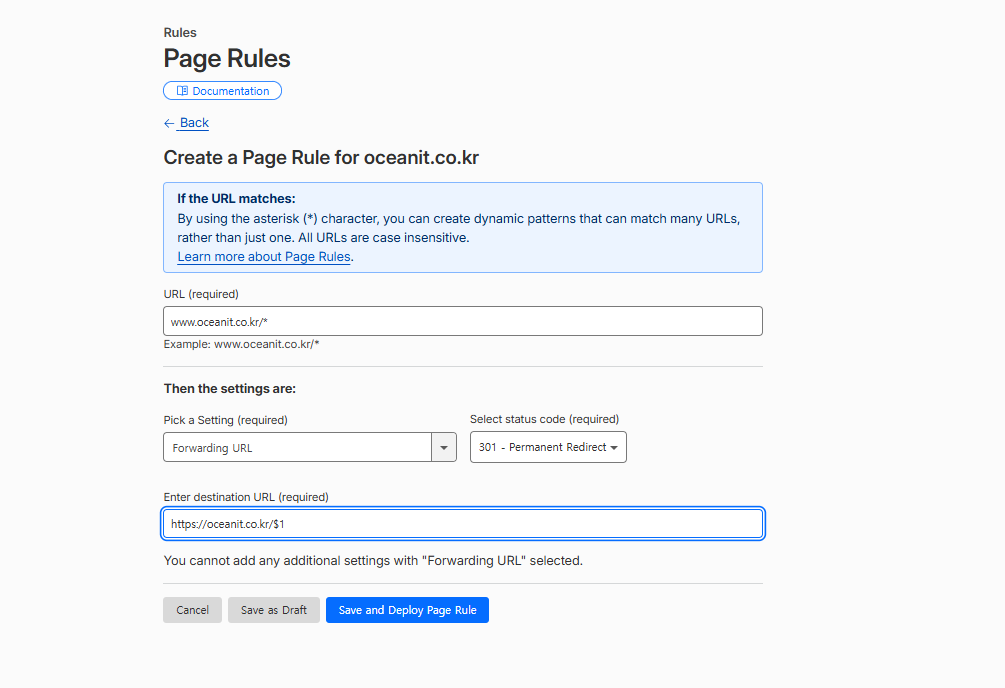
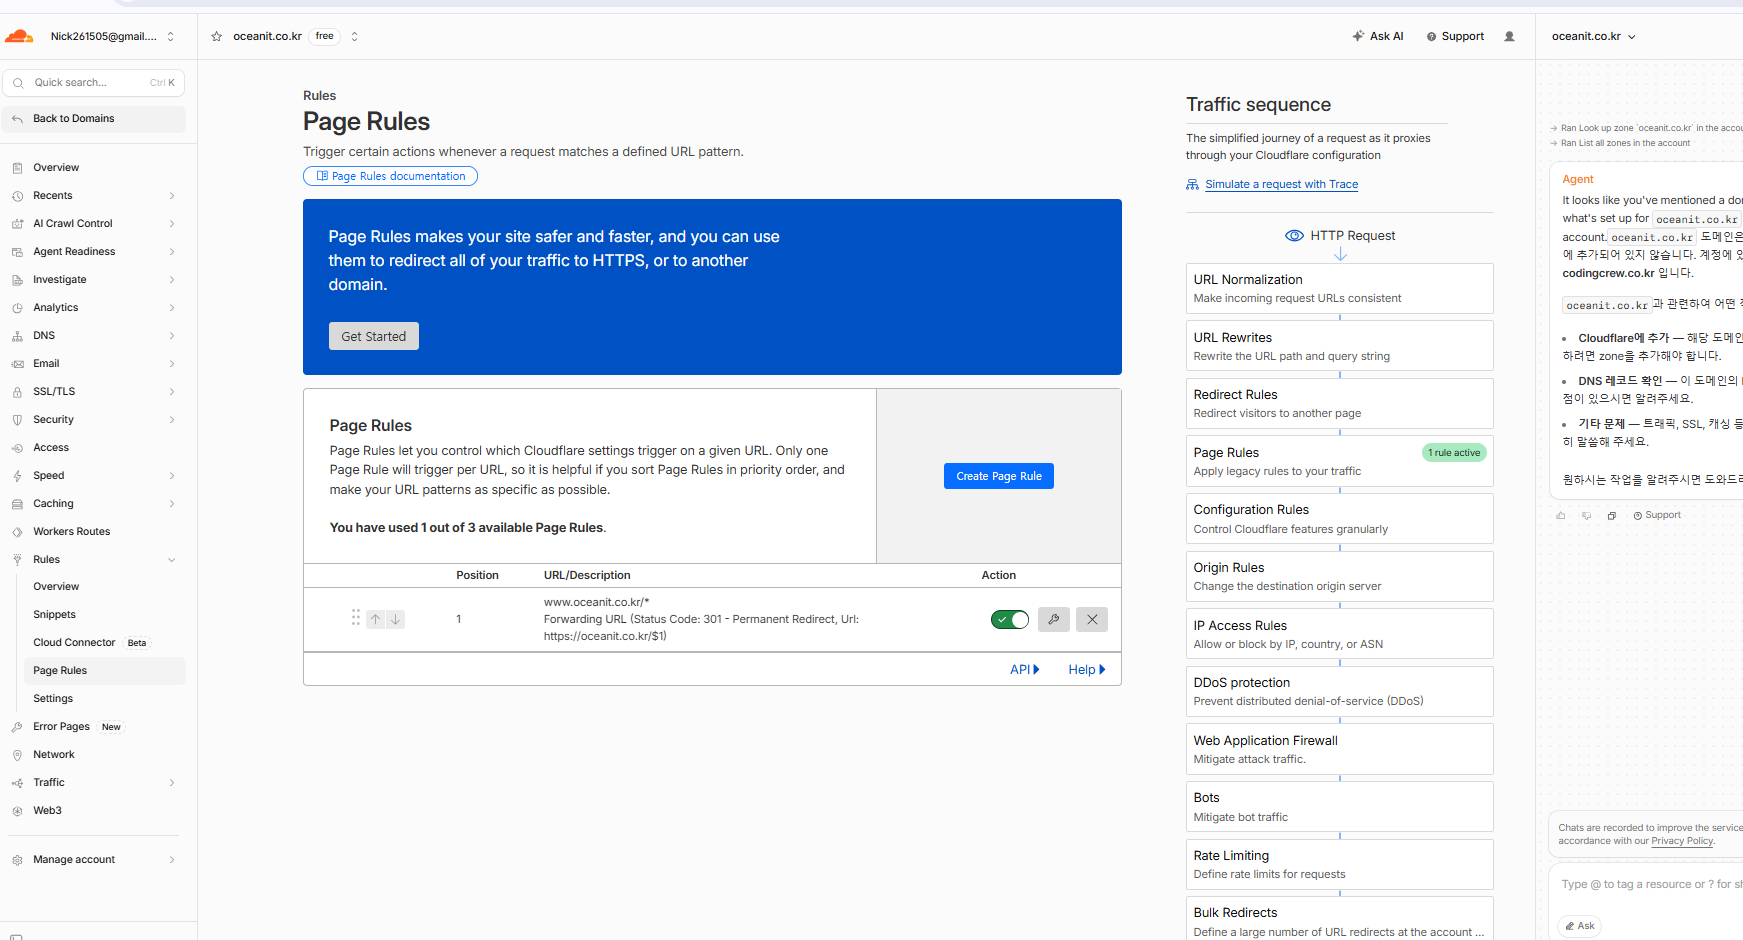
Page Rules 화면을 사용하는 경우에는 www.oceanit.co.kr/* → https://oceanit.co.kr/$1, 상태 코드는 301로 설정하면 됩니다.
4. Cloudflare Universal SSL 발급 완료 확인
SSL/TLS → Edge Certificates에서 Universal SSL 상태가 Active인지 확인합니다. 도메인이 Active가 된 것과 브라우저용 인증서 발급 완료는 별도이므로, 이 화면을 반드시 확인합니다.
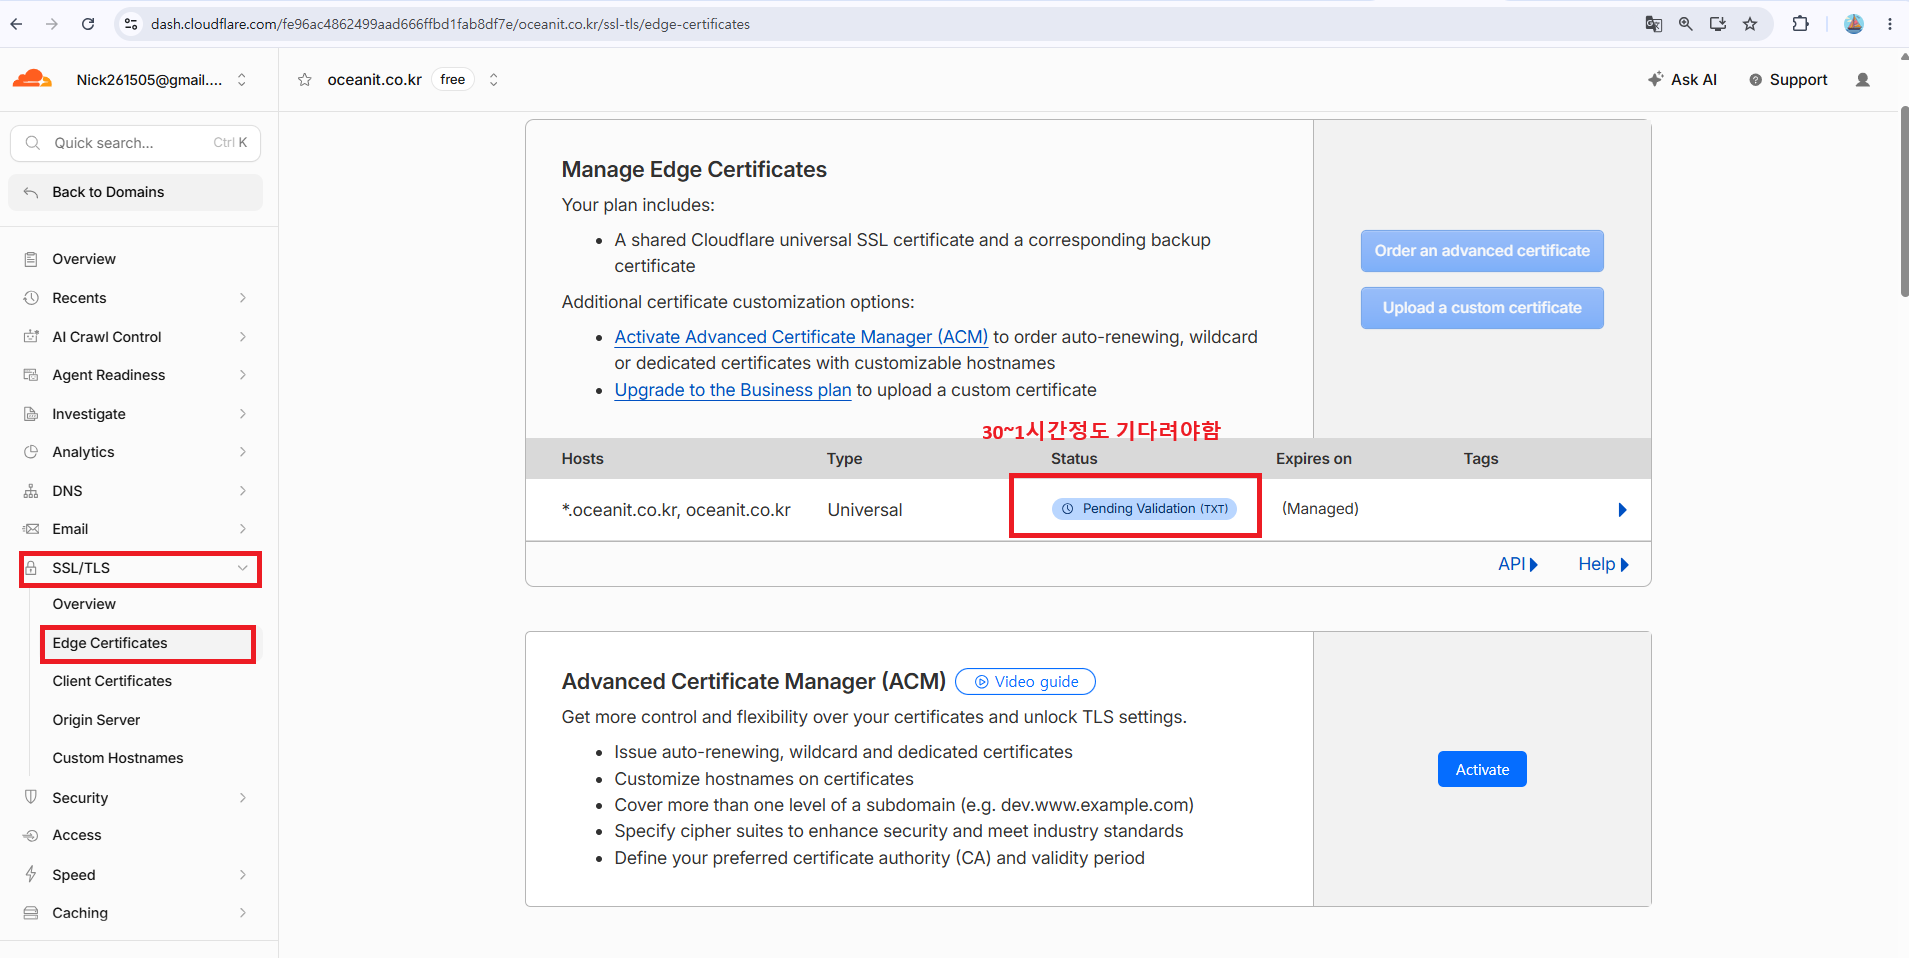
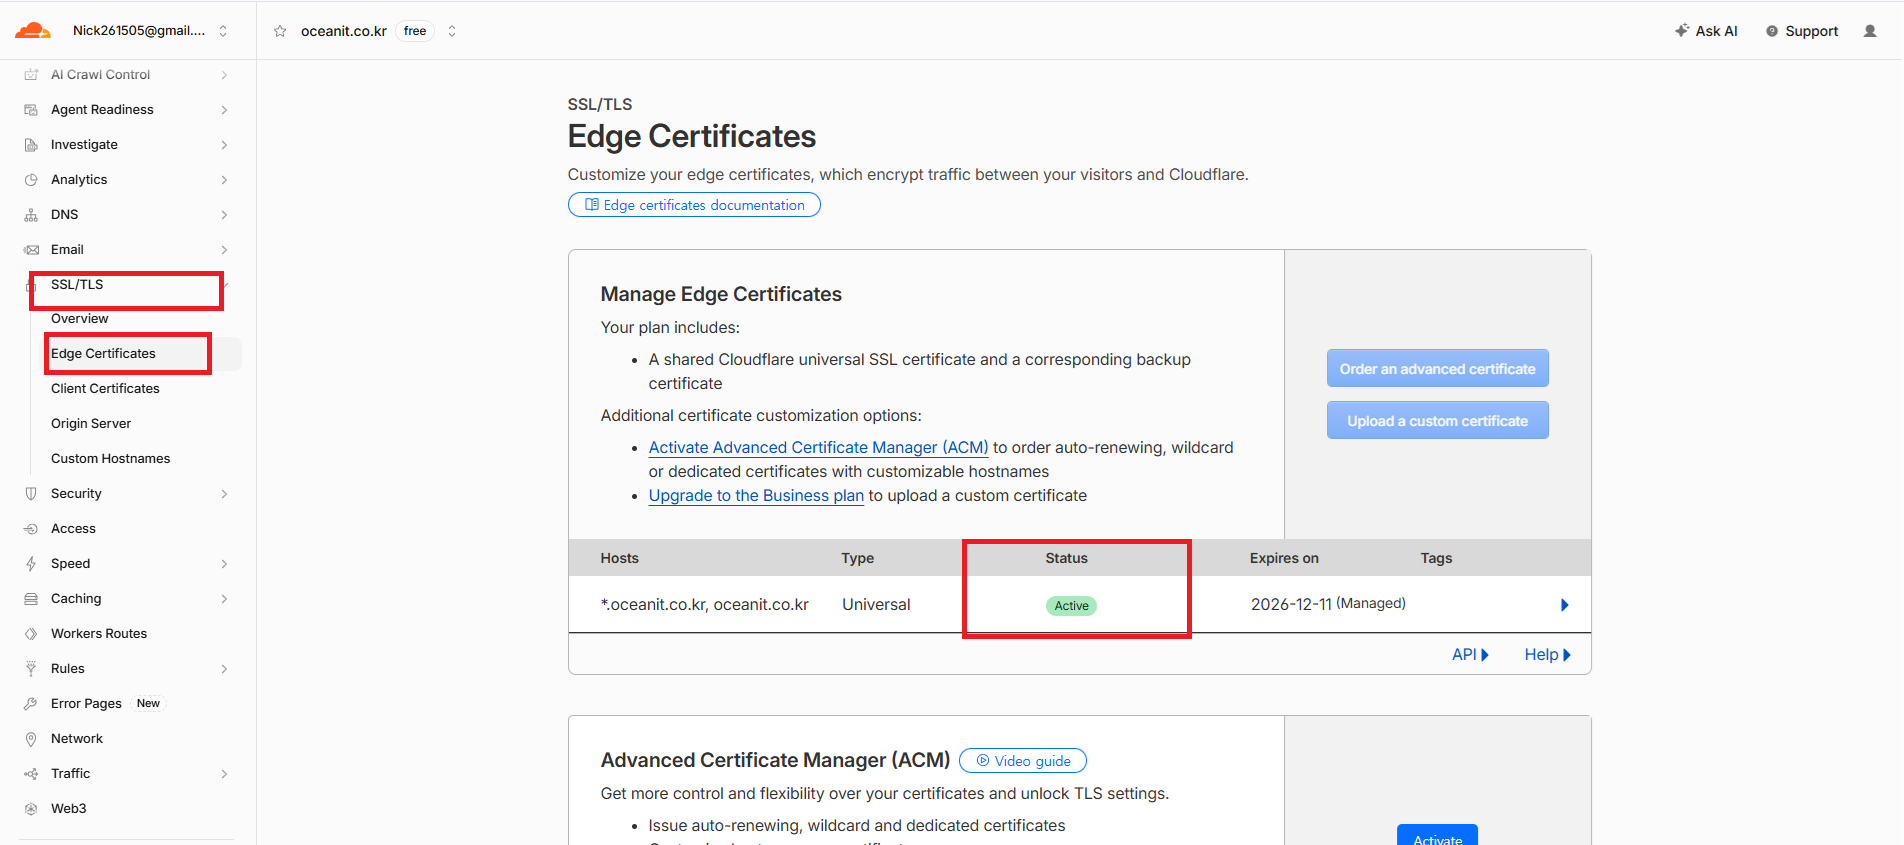
Cloudflare Edge Certificates 화면
*.oceanit.co.kr, oceanit.co.kr · Universal · Active
*.oceanit.co.kr와 oceanit.co.kr이 포함된 Universal SSL이 Active가 되었습니다. 이제 대표 도메인과 www 요청을 Cloudflare에서 HTTPS로 안전하게 처리할 수 있습니다.5. 대표 도메인 정상 접속 확인
설정 완료 후 https://oceanit.co.kr에 접속해 티스토리 블로그와 기존 글 목록이 정상 표시되는지 확인했습니다. 개별 글 URL도 그대로 유지됩니다.

oceanit.co.kr 티스토리 블로그 정상 접속 화면
6. Google Search Console 오류 해결 확인
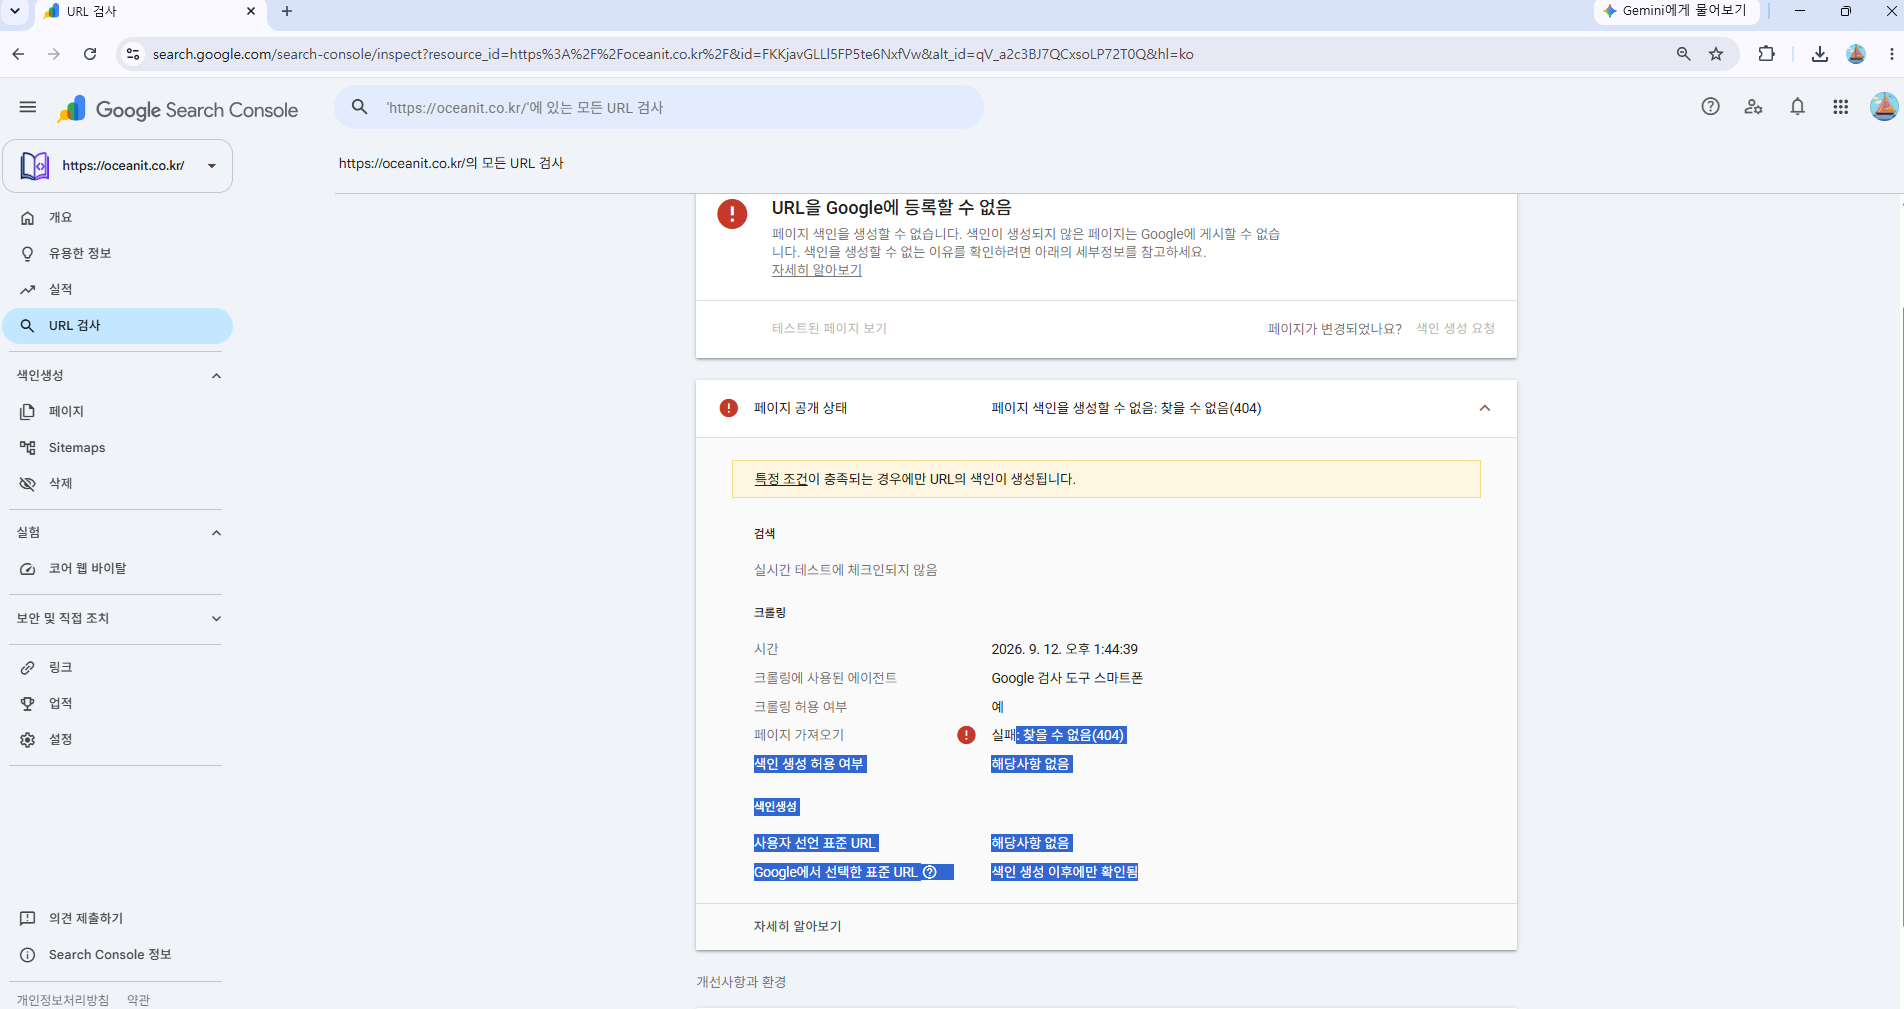
이전에는 대표 URL 검사에서 404 또는 가져오기 오류가 발생했습니다. Cloudflare SSL과 리디렉션 설정을 완료한 후 Google Search Console에서 다시 실시간 테스트를 실행했습니다.
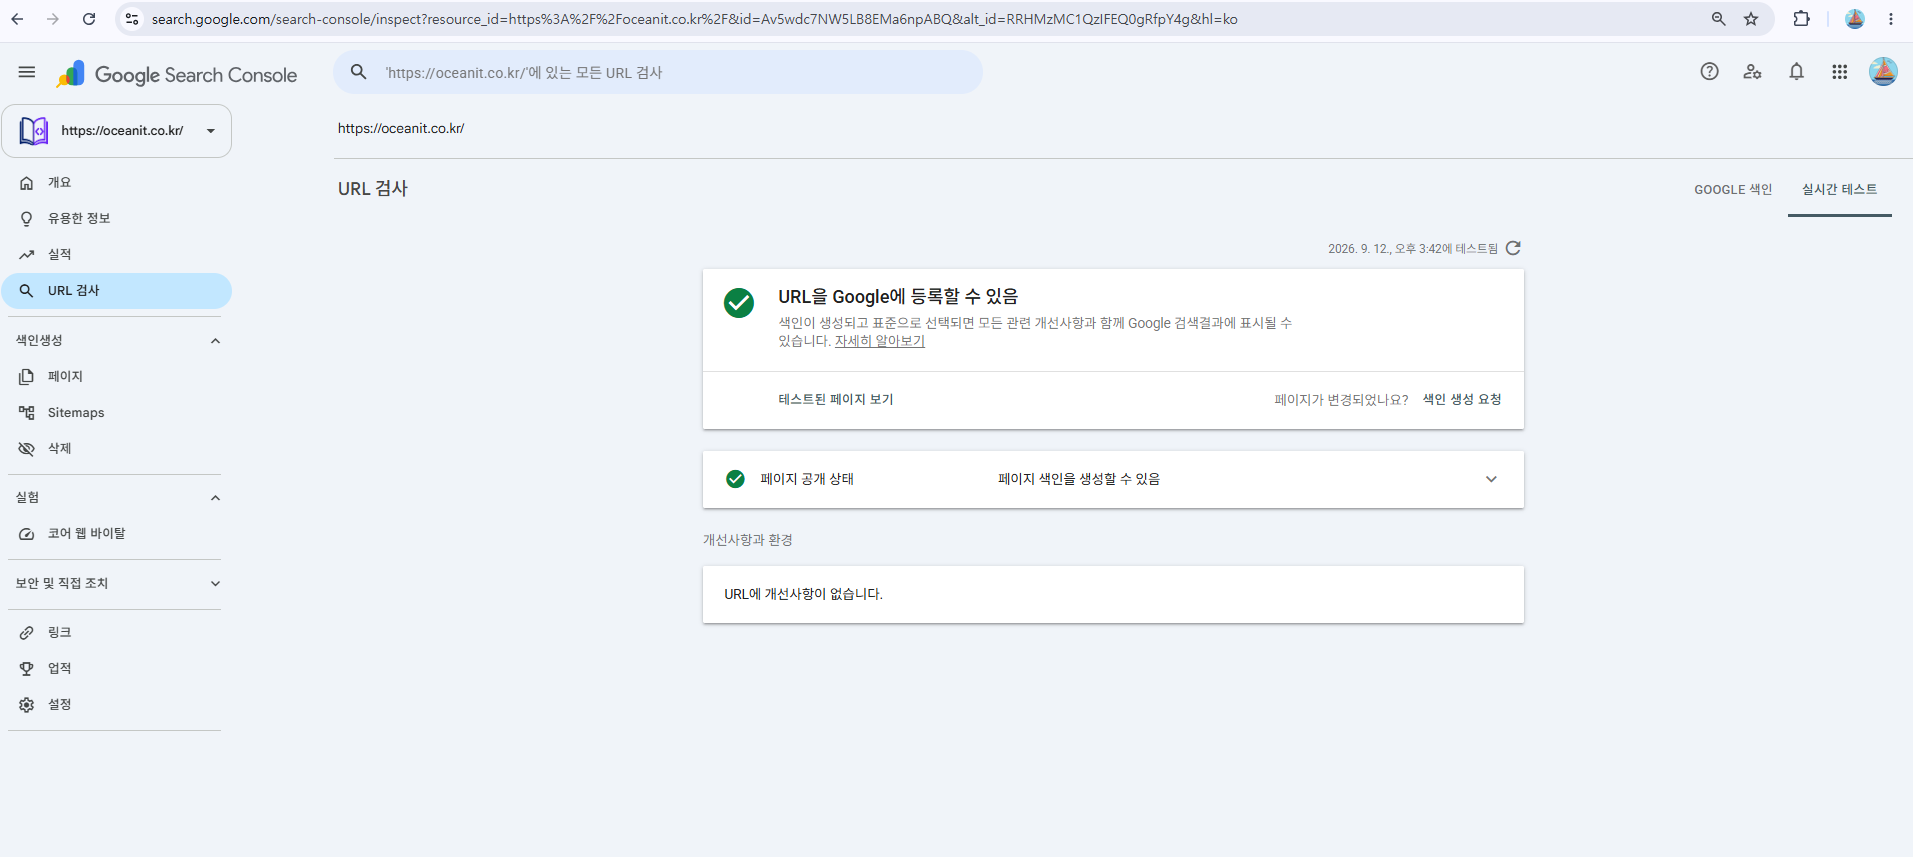
Google Search Console URL 검사 결과
“URL을 Google에 등록할 수 있음”
대표 도메인 접속 정상, www SSL 오류 해결 및 301 통합, Google Search Console 실시간 URL 검사 통과까지 모두 확인했습니다. 이제 Googlebot도 대표 주소를 정상적으로 가져와 색인할 수 있는 상태입니다.
최종 체크리스트
'IT 학습 아카이브 > IT Tech' 카테고리의 다른 글
| Codex와 Higgsfield CLI·MCP를 함께 쓰는 이유와 실습: AI 영상 크레딧을 아끼는 제작법 (0) | 2026.09.19 |
|---|---|
| Codex 사용하던 스킬 새 컴퓨터에서도 그대로 쓰는 Codex 스킬 설치하는 방법 (0) | 2026.09.16 |
| 업무용 AI, 도입하면 정말 일이 줄어들까? 엔비디아·세일즈포스 발표로 본 현실 (0) | 2026.09.16 |
| 트럼프·젠슨 황의 AI 가속론, 한국은 어떻게 받아들여야 할까 (0) | 2026.09.15 |
| AI 에이전트 보안 가이드: 자동화 전에 점검할 7가지 (0) | 2026.09.15 |


